Cómo Gestionar Decenas de Proyectos en un Solo VPS sin Volverte Loco (Docker Swarm + Traefik)
Descubre cómo alojar múltiples aplicaciones Next.js, bases de datos y n8n con IA en un único VPS económico usando Docker Swarm, Traefik y SSL Wildcard sin colisiones de puertos.
Escucha el artículo completo mientras trabajas o viajas (6 min lectura)
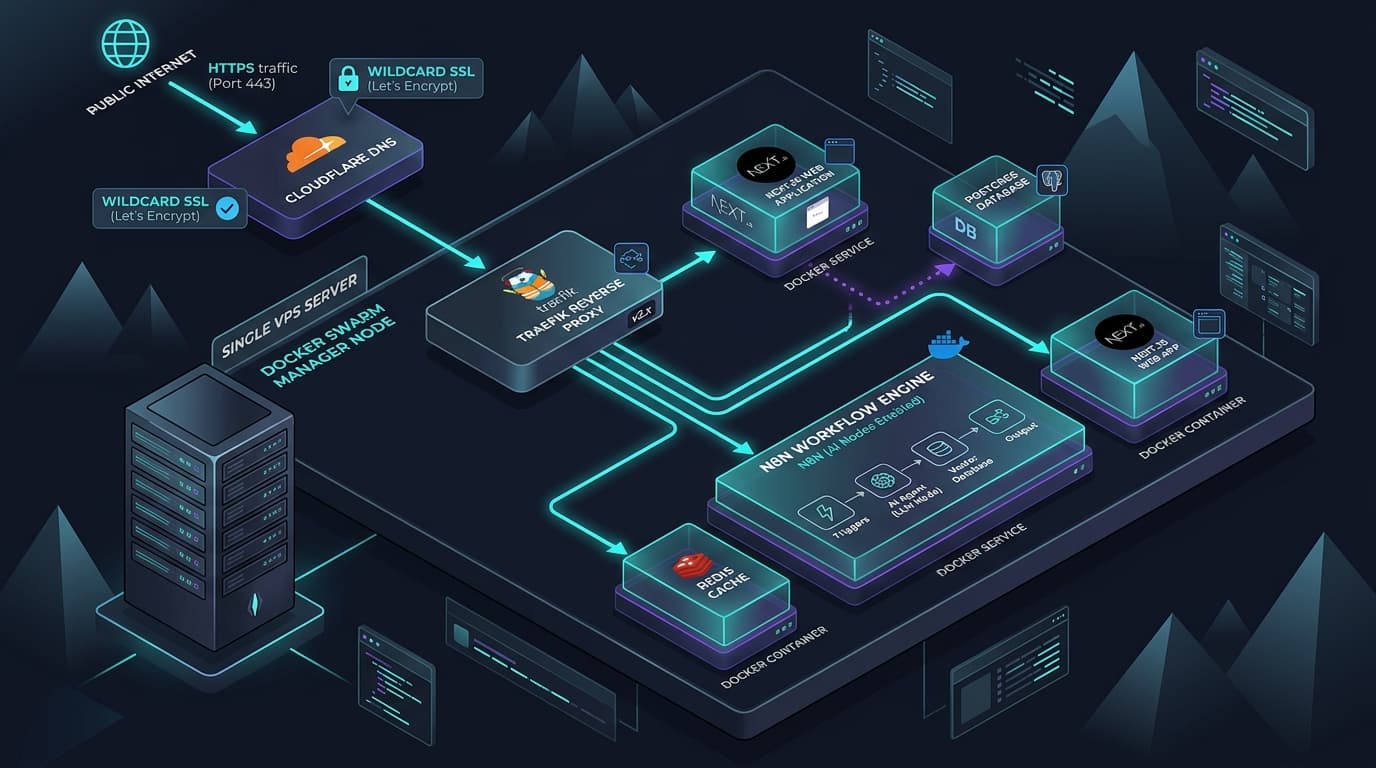
Si alguna vez has intentado alojar varios proyectos de Next.js, bases de datos y herramientas de automatización en un mismo servidor, sabes que el caos llega rápido: "El puerto 3000 ya está en uso", "el certificado SSL caducó", "un bot está saturando los intentos de SSH".
Hoy en Yatiri Linux quiero compartirles la arquitectura que utilizo en producción para mantener todo ordenado, seguro y escalable usando Docker Swarm y Traefik.
El problema: El infierno de los puertos
Por defecto, frameworks modernos como Next.js escuchan en el puerto 3000. Si tienes 5 proyectos distintos en el mismo servidor, la forma "tradicional" (y desordenada) te obligaría a mapear manualmente el 3001, 3002, 3003... y luego configurar a mano bloques de configuración de Nginx para cada uno. Un verdadero dolor de cabeza propenso a errores humanos.
Tradicional (Caos):
Internet ──> Nginx ──> :3001 (Web Cliente A)
                   ──> :3002 (Web Cliente B)
                   ──> :3003 (SaaS Interno)
                   ──> :5678 (n8n)
(Conflicto constante de puertos expuestos y certificados individuales)
La solución: Docker Swarm + Traefik al rescate
En mi stack actual en producción, todos mis proyectos de Next.js corren internamente en el puerto 3000. Sí, todos al mismo tiempo. ¿Cómo es posible? Gracias a la combinación de aislamiento de contenedores y enrutamiento inteligente por etiquetas (labels):
- Aislamiento Total: Cada aplicación corre en su propio contenedor dentro de la red overlay de Docker Swarm.
- Traefik como "Policía de Tránsito": Traefik es el único servicio que expone puertos al exterior (abriendo únicamente el
80y443). Cuando un usuario visitami-proyecto.com, Traefik inspecciona la cabeceraHosty envía el tráfico por una red interna privada directo al puerto3000del contenedor correspondiente. ¡Cero conflictos de puertos!
graph TD
    Client["🌍 Tráfico Público (Internet)"] -->|"HTTPS :443"| CF["🛡️ Cloudflare (DNS & WAF)"]
    CF -->|"SSL / TLS"| Traefik["🚦 Traefik Reverse Proxy (Solo puertos 80/443 abiertos)"]

    subgraph SwarmNet["🔒 Docker Swarm Overlay Network (Red Interna Invisible)"]
        Traefik -->|"mi-web.dev"| App1["📦 Next.js App 1 (:3000)"]
        Traefik -->|"cliente-b.pe"| App2["📦 Next.js App 2 (:3000)"]
        Traefik -->|"bot.yatirilinux.dev"| N8N["⚡ n8n + AI Engine (:5678)"]
        App1 -.-> DB[("🗄️ PostgreSQL")]
        N8N -.-> Redis[("⚡ Redis Cache")]
    end
HTTPS automático y Wildcards con Cloudflare
Una de las mayores ventajas de esta configuración es olvidarse para siempre de renovar certificados SSL. Traefik está configurado con un DNS Challenge conectándose directamente a la API de Cloudflare.
Esto permite generar certificados Wildcard (*.midominio.com):
- Si mañana lanzo un nuevo subdominio (por ejemplo
demo.yatirilinux.dev), mágicamente ya cuenta con su candado verde de seguridad desde el segundo cero. - No requiere reiniciar ningún servicio ni interrumpir las aplicaciones en ejecución.
Seguridad en el VPS: Lo que no se ve
Tener múltiples despliegues en un solo servidor exige una disciplina rigurosa de seguridad. En mi VPS aplico reglas no negociables:
- Adiós al puerto 22: Cambiar el puerto por defecto de SSH elimina de un plumazo el 99% de los escaneos automatizados de bots.
- Fail2ban activo: Cualquier intento de fuerza bruta termina con la IP del atacante baneada automáticamente en el firewall.
- Cero contraseñas: Autenticación exclusiva mediante llaves SSH criptográficas robustas.
- Puertos cerrados al exterior: Ningún contenedor expone sus puertos directamente al exterior (
0.0.0.0). Absolutamente todo pasa por el filtro y los middlewares de Traefik.
La joya de la corona: Automatización con n8n e Inteligencia Artificial
Para coronar este ecosistema, cuento con una instancia de n8n corriendo como motor neurálgico de automatización. Pero no es un n8n convencional; está "vitaminado" con:
- Feature Flags de IA: Nodos nativos de LangChain y conexión a modelos LLM avanzados.
- Extracción Inteligente con Firecrawl: Scrapers web estructurados para alimentar bases de datos vectoriales.
- Protocolo MCP (Model Context Protocol): Conexión con agentes locales para resolver flujos operativos de clientes en tiempo real.
- Seguridad en Webhooks: Subdominios dedicados exclusivamente a la recepción de eventos, manteniendo el panel administrativo protegido bajo autenticación y fuera del alcance público.
Conclusión
Mantener el orden en producción no requiere gastar miles de dólares mensuales en mega-nubes corporativas. Con un VPS bien configurado, Docker Swarm y herramientas open-source como Traefik, puedes lograr un entorno robusto, de alta disponibilidad y nivel empresarial.
"La tecnología no tiene por qué ser prohibitiva ni frágil; con las herramientas correctas y arquitectura limpia, un único servidor puede sostener todo tu ecosistema digital."
¿Y tú, cómo gestionas tus proyectos personales o de clientes en producción? ¿Utilizas Docker Compose tradicional, Swarm o Kubernetes? ¡Cuéntanos tu experiencia o contáctanos para optimizar tu infraestructura!
Temas y Coordenadas Clave:
¿Cómo podemos implementar esto en tu organización?
Desarrollo directo desde Huancané, Puno para todo el Perú. Sin sobrecostes ni código innecesario.
Sitios Web de Alto Rendimiento
Páginas profesionales para ONGs, municipalidades y PYMEs. Rápidos, seguros y fáciles de actualizar.
- Diseño a medida optimizado para móviles
- Velocidad de carga ultrarrápida y SEO local
- Panel intuitivo autoadministrable
Automatizaciones n8n
Flujos inteligentes que conectan formularios, correos, CRM y bases de datos sin intervención manual.
- Conexión de formularios a Google Sheets/Notion
- Disparo de correos y alertas automáticas
- Sincronización de prospectos en tiempo real
WhatsApp Business & Agentes IA
Atención automatizada 24/7 para tu organización. Respuestas inmediatas y derivación inteligente.
- Menú interactivo y respuestas instantáneas
- Agente IA entrenado con la información de tu entidad
- Derivación fluida a atención humana cuando se requiera
¿Tienes un requerimiento a medida o duda técnica?
Habla directamente con Constantino Vargas y evaluemos tu caso sin compromiso.